Architecture Réseau Multi-sites & Sécurisée
Conception et sécurisation d'une infrastructure réseau interconnectant plusieurs sites distants de manière chiffrée.
Mes Réalisations
- Réseau & Routage : Conception de l'architecture sur équipements Cisco, implémentation du routage dynamique (BGP/OSPF) et segmentation logique (VLAN/VRF).
- Wi-Fi & Radius : Déploiement et configuration d'un serveur d'authentification Radius pour les utilisateurs. Configuration d'un réseau Wi-Fi 6 sur Ubiquity.
- Troubleshooting avancé : Utilisation du modèle OSI pour identifier et corriger les erreurs de configuration réseau.
- Internet Services : Implémentation de services applicatifs (Nginx, Samba, MySQL, Active Directory) en appliquant systématiquement le principe du moindre privilège.
- Sécurité & Chiffrement : Implémentation de tunnels VPN IPSEC (Site-à-Site) et application stricte des recommandations de sécurité de l'ANSSI.
- Gestion de projet : Rédaction du cahier des charges fonctionnel et technique, suivie de la réalisation d'une maquette de démonstration (Proof of Concept).
Compétences mobilisées
Résultats en images
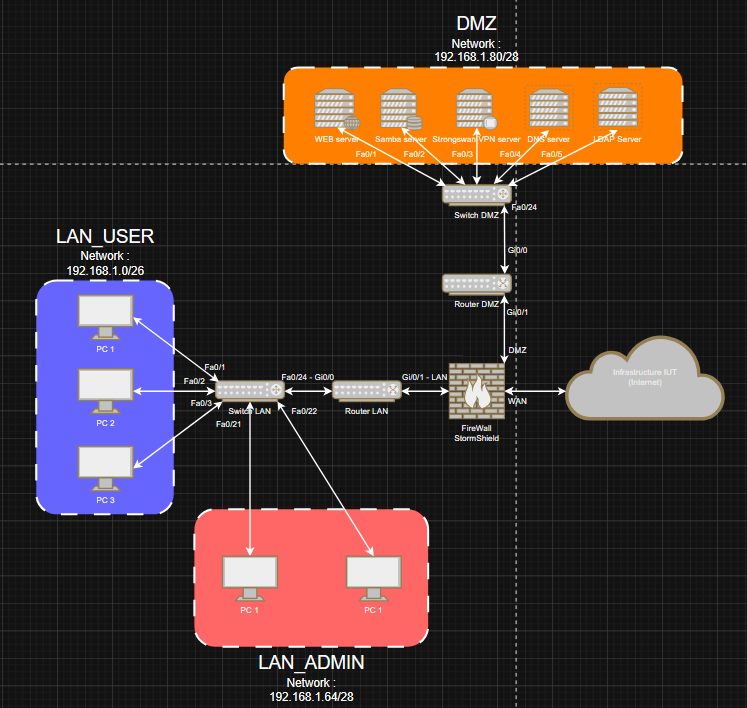


Retour d'expérience
Contexte
Interconnecter plusieurs sites distants via une infrastructure chiffrée, en intégrant nativement la haute disponibilité et la sécurité dès la conception.
Défi
Garantir l'isolation logique des flux entre sites (VLAN/VRF) tout en assurant leur routage dynamique, sans dégrader la disponibilité du service.
Approche
Configuration d'équipements Cisco, mise en place du routage BGP/OSPF, puis sécurisation des échanges par tunnels VPN IPSEC site-à-site conformes aux recommandations de l'ANSSI.
Résultat
Une maquette fonctionnelle avec un tunnel IPSEC robuste. Le point le plus chronophage a été le troubleshooting des interactions OSPF entre VRF distinctes.
Enseignement
La conception sur schéma vaut autant que la ligne de commande : un plan d'adressage et une politique de sécurité clairement définis en amont évitent la majorité des erreurs de configuration. Je systématise depuis un schéma logique et physique détaillé avant toute implémentation.